安心分享二维码:安全提醒、举报与隐私说明
把可信目的地、账户验证、内容核查和数据说明分开处理。没有追踪 Cookie,也不等于没有任何数据处理。
阅读要点
- 二维码与 Logo 不为目标内容提供真实性保证。
- 账户安全验证与内容审核承担不同职责。
- 举报受理不是违规认定,反馈应明确状态并保护提交者信息。
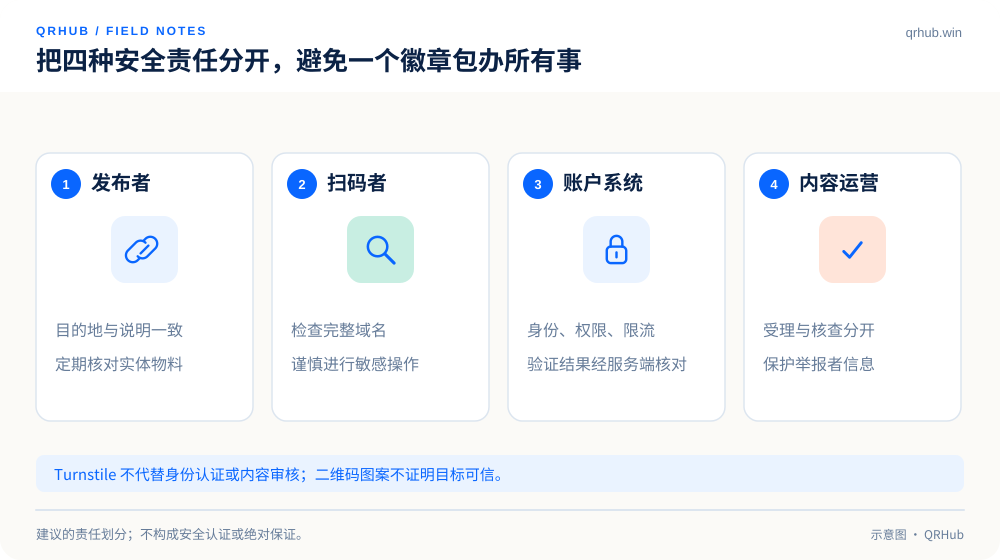
二维码让分享变得方便,也让用户在点击前不容易直接读到完整地址。一个看起来熟悉的 Logo、一个贴在真实门店里的小方块,都不能自动证明目的地可信。建立安心的分享体验,需要同时考虑发布者、扫码者、账户系统和反馈流程,而不是只在页面上放一面盾牌。
本文给出面向 QRHub 使用与运营的安全实践建议。它不是对任何网站的安全认证,也不替代真实系统的风险评估。
01 扫码之后,先看去向
美国 FTC 曾提醒,诈骗者可能把有害链接藏在二维码里,并通过覆盖原有二维码、伪装通知等方式诱导访问。扫码者应核对预览地址,不要因看见一个熟悉标志就忽略域名和后续页面。[1]
对 QRHub 的品牌入口,核对完整主机名,而不只是看地址中是否出现 qrhub.win 这几个字。比如 qrhub.win.fake.invalid 只是一个用于讲解的无效域名示例,它并不属于 qrhub.win。涉及密码、付款或重要账户操作时,更稳妥的方式是从自己确认过的官方入口进入。
发布者也可以帮用户减少疑惑:在二维码附近写出品牌名称、用途和可读地址;让落地页继续使用一致的品牌识别;不要在“查看菜单”之后突然要求输入不相关的账户密码。
02 保护入口,也维护实体物料
线上检查不能代替线下检查。门店、展板和公共场所的二维码需要定期查看是否被不明贴纸覆盖、被涂改或受损。发现疑点时,先撤下或停止使用该物料,再核对记录,不要让用户自己承担试错。
后台修改目的地属于会影响大量用户的操作,建议限制权限、记录操作者和变更时间,并保留必要的回退信息。共享账户虽然省事,却会让事后追溯困难。团队协作应围绕角色和责任建立,而不是把所有成员都设成同样的管理员。
03 Turnstile 解决的不是所有安全问题
Cloudflare Turnstile 用于判断和限制自动化滥用,不能代替账户身份验证、权限检查或内容审核。验证组件显示成功,只是流程中的一个环节;服务端仍需向 Siteverify 验证 token。官方文档说明 token 有效期为 300 秒且只能使用一次,并要求不能只信任前端状态。[2]
在设计中,应为等待、验证中、成功、过期和失败提供清楚反馈。过期后保留用户已输入的非敏感表单内容,引导重新验证;不要把一次网络错误描述为“你的账户不安全”。Secret Key 只应保留在服务端,不放入公开页面或素材包。
验证码邮件与安全通知也应该保持克制:写明触发的动作与有效期,不要求用户把验证码发回客服。真正的安全流程不能靠用户识别一封华丽邮件来完成。
04 举报入口要让人知道下一步
收到举报后,首先确认已受理,并给出可追踪编号。随后区分核查中、需要补充信息、已采取措施与暂未发现足够依据等状态。受理只是开始,不应立即向举报者或被举报者宣布已经认定违规。
建议提交最小必要信息:相关二维码或链接、问题类别、发生时间以及能说明问题的截图。截图应遮盖不必要的个人信息;不要要求提供密码、一次性验证码、完整银行卡号或 API 密钥。核查人员需要的是证据与上下文,而不是更多秘密。
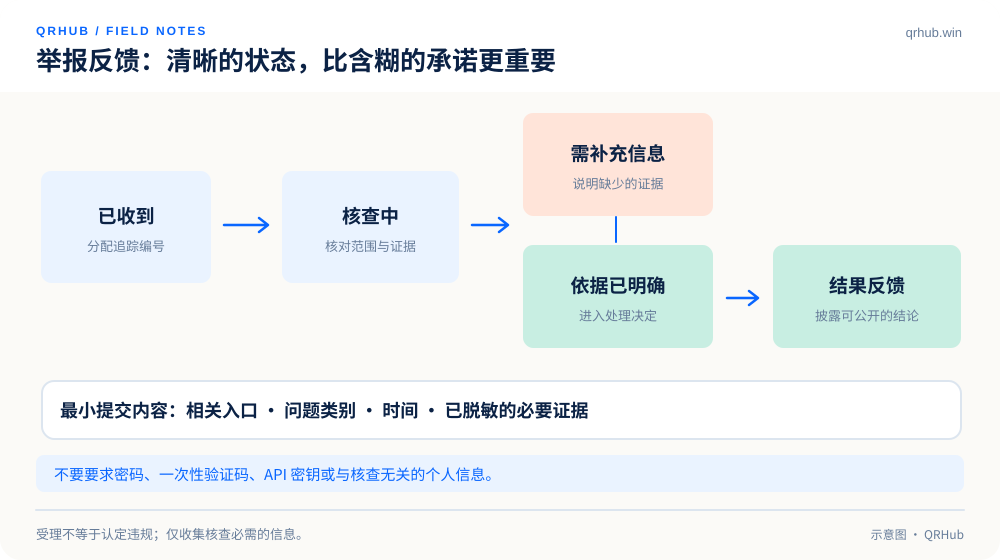
| 状态 | 应说明什么 | 不应暗示什么 |
|---|---|---|
| 已收到 | 编号、提交摘要与后续联系入口 | 已经认定违规 |
| 核查中 | 正在检查的范围与可补充信息 | 一定会采取指定措施 |
| 已处理 | 在可披露范围内说明措施 | 对全部未来访问提供安全保证 |
| 暂未采取措施 | 依据不足或不符合处理条件的说明 | 举报者恶意或问题永远不存在 |
05 不使用追踪 Cookie,不等于零数据处理
如果网站没有广告或行为追踪 Cookie,可以不设计与实际行为无关的营销 Cookie 横幅。但账户服务、安全验证、必要日志与用户主动提交的工单,仍可能涉及数据处理,隐私说明应按真实实现来写。
Cloudflare 的 Turnstile 隐私附录列出了用于安全判断的客户端信号,包括 IP 地址、User-Agent 等。因此,启用该服务后,不应宣传成“完全不处理任何信息”。同样,把数据聚合展示,不代表原始采集过程自动消失。[3]
对外说明应回答:为完成什么任务使用哪些信息、谁能访问、保留多久、怎样联系运营者。涉及具体法律义务时,应由实际运营方按适用地区核对;本文不作自动合规判断。
06 用清晰反馈建立信任
可信体验往往由小事组成:正确的域名、明确的动作、可撤销的配置、适当的权限,以及能追踪的反馈编号。没有任何一个徽章能替代这些流程。
对扫码者,保留怀疑并核对去向;对发布者,定期检查物料和链接;对平台,记录变更、控制权限、认真处理反馈。把这些责任讲清楚,比使用“绝对安全”“永不失效”这样的口号更有价值。
参考与延伸阅读
- FTC,Scammers hide harmful links in QR codes to steal your information。 https://consumer.ftc.gov/consumer-alerts/2023/12/scammers-hide-harmful-links-qr-codes-steal-your-information
- Cloudflare,服务端 token 校验说明,查阅于 2026-10-07。 https://developers.cloudflare.com/turnstile/get-started/server-side-validation/
- Cloudflare,Turnstile Privacy Addendum,查阅于 2026-10-07。 https://www.cloudflare.com/turnstile-privacy-policy/
关联文章